Qué revisamos
- Identidades, roles, permisos y accesos a aplicaciones e infraestructura.
- Manejo de secretos, credenciales y configuración de ambientes.
- Registros de actividad, alertas y responsabilidades de respuesta.
- Configuración de sistemas y medidas de protección priorizadas.
- Acciones de agentes de IA, fuentes de información y aprobaciones humanas.
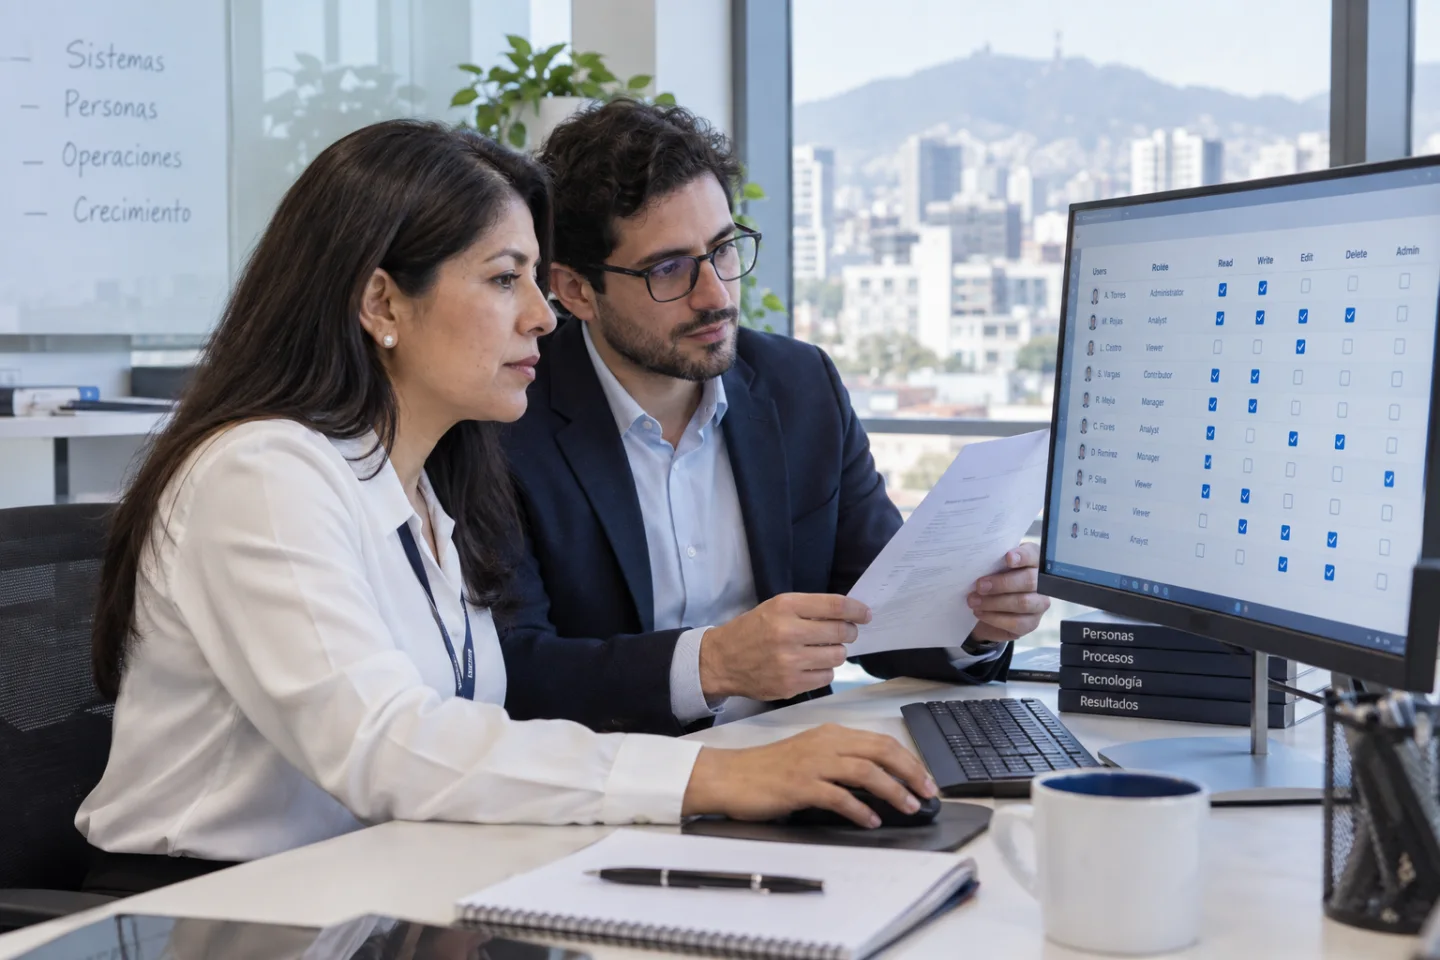
Priorizar para corregir
Una revisión es útil cuando permite decidir qué corregir primero. Organizamos los hallazgos según el riesgo observado, el impacto en la operación y las dependencias de remediación. Cada medida debe tener un responsable y una forma de comprobar su implementación.
El alcance puede incluir ajustes de configuración, separación de permisos, revisión de accesos y documentación de procedimientos. Las pruebas sobre sistemas requieren autorización y se acuerdan para evitar interferir con la operación.
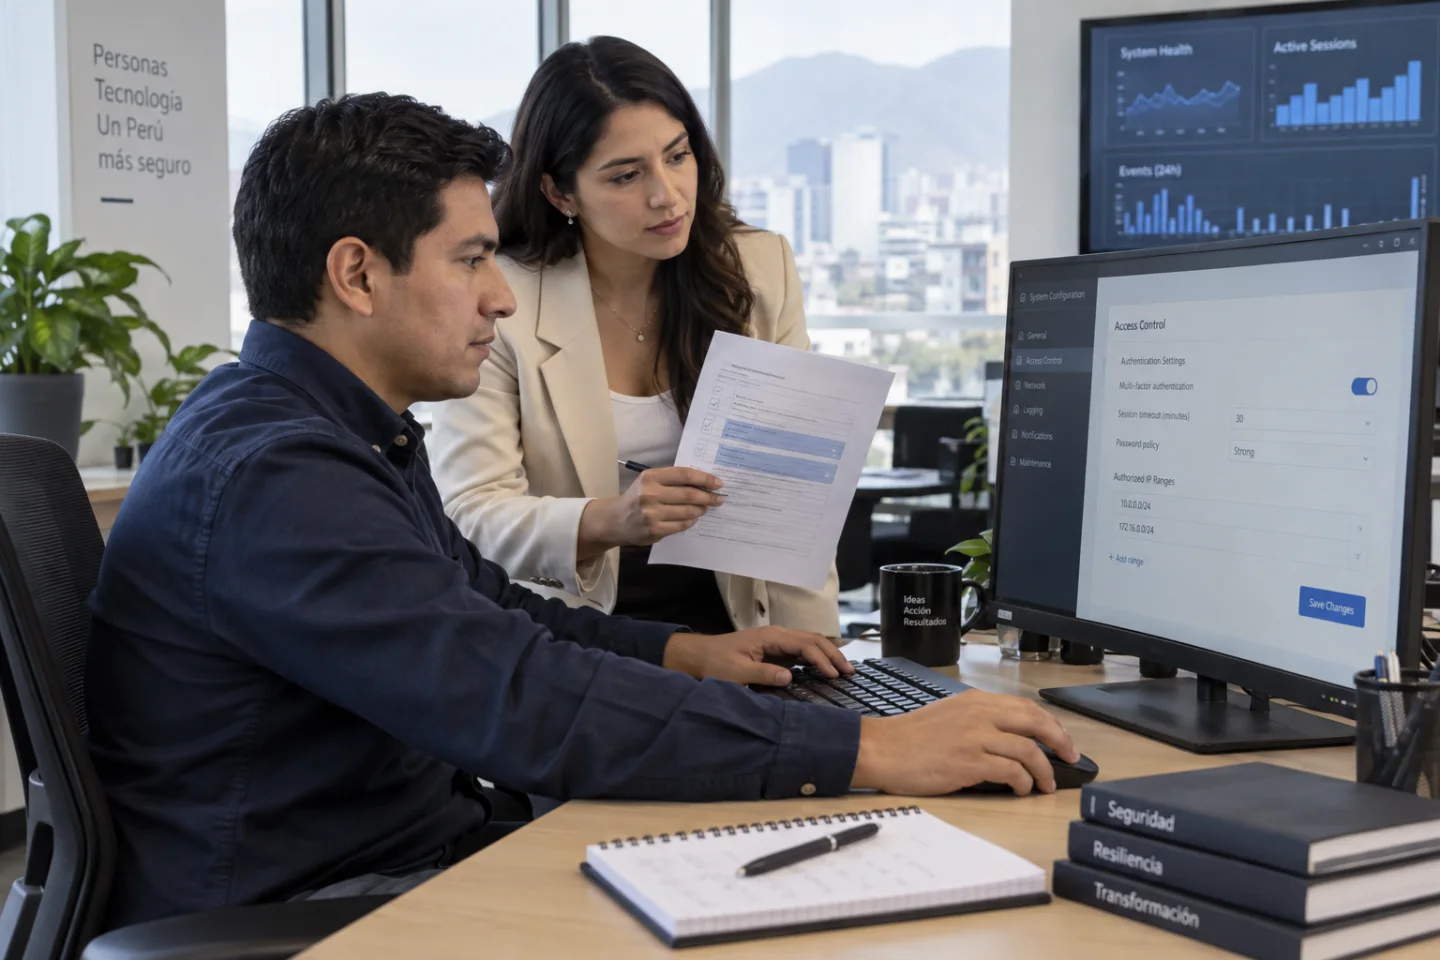
Control también cuando incorporas IA
Un asistente no debería consultar más información de la necesaria, y un agente no debería ejecutar acciones fuera de su función. Diseñamos límites de acceso, validación de entradas, puntos de aprobación y trazabilidad de las operaciones que formen parte del proyecto.
La continuidad de estas medidas depende de mantener responsables, revisiones y procedimientos al día. La propuesta especifica qué incluye la implementación inicial y qué actividades de acompañamiento o monitoreo se contratan por separado.
Qué podemos revisar en tu empresa
- Aplicaciones: autenticación, autorizaciones, exposición de información y configuración del sistema.
- Infraestructura: accesos, servicios publicados, registros y configuración de los ambientes.
- Soluciones con IA: fuentes consultadas, herramientas disponibles, permisos y acciones que requieren aprobación.
- Operación: responsables, tratamiento de hallazgos y seguimiento de las correcciones acordadas.
Hallazgos que se convierten en un plan de trabajo
La evaluación debe permitir decidir qué corregir primero. El alcance puede incluir un informe de hallazgos, recomendaciones priorizadas y validación de las medidas implementadas.
Las pruebas y los accesos se acuerdan antes de empezar. Para integrar las correcciones con el producto, podemos trabajar junto al equipo de desarrollo o de infraestructura cloud. La revisión reduce exposición; no constituye una garantía de ausencia de incidentes.